

TP最新版本下载安全策略与实施方案:企业从规划到落地的实操路径
我管了八年企业内网,TP这类交易平台的版本更新一直是安全漏洞高发区。每年都有员工从第三方站点下载TP最新版本,把木马带进内网。一套全链路安全策略不是走形式,是防护刚需。
下载源管控是起点。内网部署软件白名单,只有企业CDN和TP官方GitHub镜像能通过终端代理,其他域名的下载请求被浏览器插件直接拦截。所有分发节点启用SHA-256签名校验TP最新版本下载的安全策略与实施方案,客户端拉包后本地验证哈希,不一致就丢弃并上报安全组。
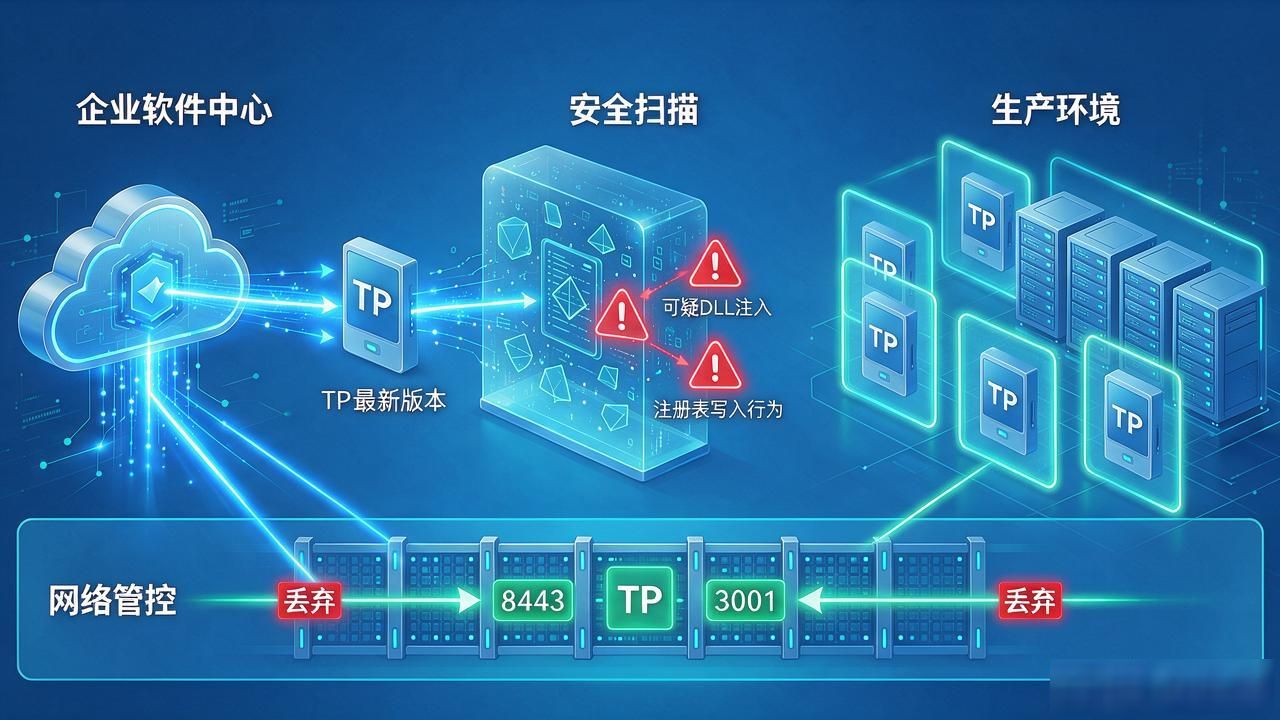
版本落地不在员工终端直接安装,统一走企业软件中心推送,装前过沙箱静态扫描,检测可疑DLL注入和注册表写入行为。生产环境采用容器化隔离部署,每个TP实例跑在独立命名空间TP最新版本下载安全策略与实施方案:企业从规划到落地的实操路径,网络策略只放行8443和3001端口,其余流量全部丢弃。
日常更新设在周三凌晨,自动化流水线拉取TP最新版本跑完测试套件后灰度推送20%节点。全链路操作日志接入SIEM平台,审计日志保留不少于180天,某批次版本触发异常告警就自动回滚并冻结剩余节点的更新任务。
这套方案跑通后,去年全年内网再没出过因TP版本引入的供应链攻击事件。安全不是多加几道墙,是把"从哪下、怎么验、装在哪、谁来记"拧成一条线,任何一环断了,后面的校验和告警都能兜住。
